
Blocage des scripts et des contenus intégrés
Comment l’extension retient les scripts de suivi, les vidéos YouTube et Vimeo et d’autres outils jusqu’au consentement, balises de Google Tag Manager comprises.
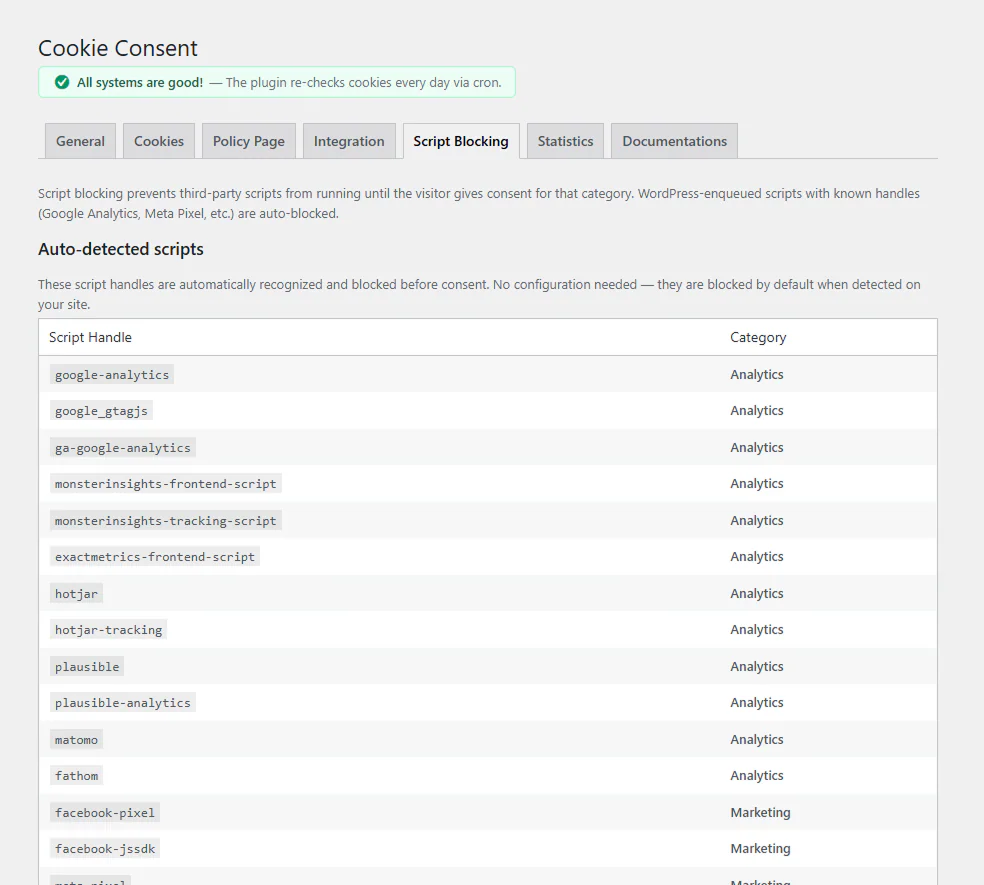
Le blocage est la partie la plus importante du consentement aux cookies : un traceur ne doit pas s’exécuter, ni déposer de cookies, avant que le visiteur ait autorisé sa catégorie. L’extension le fait en quatre couches.
Scripts ajoutés via WordPress
Les extensions ajoutent leurs scripts via WordPress. Kansleri Cookie Consent reconnaît les scripts des outils courants, comme Google Site Kit, MonsterInsights, Hotjar, Plausible, Matomo, le Meta Pixel et LinkedIn Insight, et retient chacun d’eux jusqu’à ce que sa catégorie soit autorisée.
Scripts dans le HTML de la page
Les thèmes, les constructeurs de pages et les extensions de « scripts d’en-tête » insèrent souvent le code de suivi directement dans la page. Quand le Blocage du code personnalisé est activé (réglage par défaut), l’extension lit la page terminée et retient tout script correspondant à un traceur connu, qu’il vienne d’Elementor, de Bricks, d’un bloc HTML personnalisé ou d’une extension de snippets de code.
Les outils reconnus comprennent Google Analytics et Google Tag Manager, Microsoft Clarity, Hotjar, Matomo, Plausible, Fathom, Cloudflare Web Analytics, Yandex Metrica, Segment, le Meta Pixel, LinkedIn, TikTok, X (Twitter), Pinterest, Snapchat, Reddit, Microsoft Advertising, Criteo, Taboola, HubSpot, Klaviyo, Mailchimp, Trustpilot, Intercom, Crisp et Calendly.
Scripts ajoutés après le chargement de la page
Les gestionnaires de balises et les chargeurs ajoutent des scripts avec JavaScript une fois la page chargée, là où aucun passage sur le HTML ne peut les voir. Depuis la version 1.8.10, un petit garde-fou placé en haut de la page vérifie chaque script ajouté de cette manière par rapport à la même liste de traceurs et à vos propres règles, et retient ceux dont le visiteur n’a pas autorisé la catégorie. Quand le visiteur autorise la catégorie, le script retenu s’exécute.
C’est ce qui empêche un Meta Pixel placé dans une balise HTML personnalisée de Google Tag Manager de s’exécuter avec le seul consentement aux statistiques. Voir Google Consent Mode v2 et Tag Manager.
Vidéos intégrées
Les vidéos YouTube et Vimeo intégrées attendent le consentement Marketing. À leur place, le visiteur voit la miniature de la vidéo et un bouton Accepter les cookies marketing ; un clic autorise le marketing et charge la vidéo. Le widget Vidéo d’Elementor est lui aussi couvert. Vous pouvez désactiver le blocage des contenus intégrés dans l’onglet Blocage des scripts.
Le widget d’avis Trustmary attend le consentement Statistiques, avec un message de remplacement et un bouton d’acceptation, car il enregistre un identifiant de visiteur dans le navigateur.
Bloquer par adresse
Pour un outil que l’extension ne reconnaît pas, ajoutez une règle dans l’onglet Blocage des scripts :
| Champ | Ce qu’il faut saisir |
|---|---|
| Adresse | Une partie de l’adresse du script, par exemple widget.example.com |
| Catégorie | Le consentement dont le script a besoin |
| Afficher un message | Activé pour les scripts qui affichent du contenu sur la page, comme un widget |
Une règle fonctionne partout où le script est ajouté : via WordPress, dans le HTML de la page ou plus tard par JavaScript. Une règle remplace aussi la catégorie intégrée de la même adresse. Choisissez Nécessaires (jamais bloqués) pour qu’un script se charge immédiatement.
Extensions de cache et d’optimisation
L’extension demande à WP Rocket, LiteSpeed Cache et Autoptimize de laisser tranquilles ses propres scripts et les traceurs retenus, pour que « retarder l’exécution de JavaScript » et la fusion des scripts ne perturbent pas le consentement. Les contenus intégrés bloqués sont identiques pour tous les visiteurs : les pages peuvent donc être mises en cache sans risque.
Ce que le blocage ne couvre pas
Les requêtes qu’un script effectue une fois autorisé relèvent de ce script. Le suivi côté serveur (par exemple l’API Conversions de Meta ou le GTM côté serveur) ne passe jamais par le navigateur du visiteur : une bannière de consentement ne peut donc pas le bloquer. Configurez-le vous-même pour qu’il respecte le consentement.
Mis à jour 28 octobre 2026
Une erreur ou un oubli ? Dites-le-moi sur le forum d’assistance. (s’ouvre dans un nouvel onglet)