
Bloqueio de scripts e de conteúdo incorporado
Como o plugin retém scripts de rastreamento, vídeos do YouTube e do Vimeo e outras ferramentas até haver consentimento, incluindo as tags do Google Tag Manager.
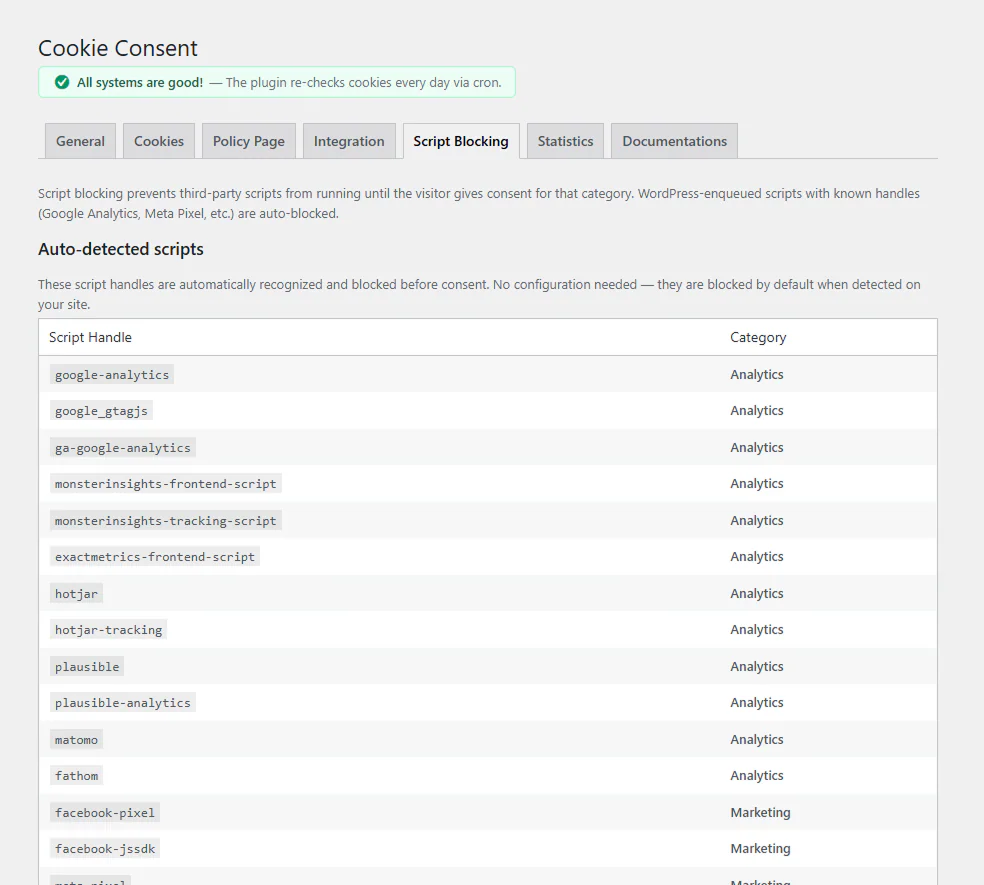
O bloqueio é a parte do consentimento de cookies que mais importa: um rastreador não deve ser executado, nem definir cookies, antes de o visitante ter permitido a respetiva categoria. O plugin fá-lo em quatro camadas.
Scripts adicionados através do WordPress
Os plugins adicionam os seus scripts através do WordPress. O plugin reconhece os scripts de ferramentas comuns, como Google Site Kit, MonsterInsights, Hotjar, Plausible, Matomo, Meta Pixel e LinkedIn Insight, e retém cada um até a respetiva categoria ser permitida.
Scripts no HTML da página
Os temas, os construtores de páginas e os plugins de “scripts de cabeçalho” inserem muitas vezes o código de rastreamento diretamente na página. Com o Bloqueio de código personalizado ativado (a predefinição), o plugin lê a página já pronta e retém todos os scripts que correspondem a um rastreador conhecido, quer venham do Elementor, do Bricks, de um bloco HTML personalizado ou de um plugin de snippets de código.
As ferramentas reconhecidas incluem Google Analytics e Google Tag Manager, Microsoft Clarity, Hotjar, Matomo, Plausible, Fathom, Cloudflare Web Analytics, Yandex Metrica, Segment, Meta Pixel, LinkedIn, TikTok, X (Twitter), Pinterest, Snapchat, Reddit, Microsoft Advertising, Criteo, Taboola, HubSpot, Klaviyo, Mailchimp, Trustpilot, Intercom, Crisp e Calendly.
Scripts adicionados depois de a página carregar
Os gestores de tags e os carregadores adicionam scripts com JavaScript depois de a página ter sido carregada, onde nenhuma análise do HTML os consegue ver. Desde a versão 1.8.10, um pequeno guarda no topo da página confronta cada script adicionado desta forma com a mesma lista de rastreadores e com as suas próprias regras, e retém aqueles cuja categoria o visitante não permitiu. Quando o visitante permite a categoria, o script retido é executado.
É isto que impede que um Meta Pixel numa tag HTML personalizada do Google Tag Manager seja executado apenas com o consentimento analítico. Veja Google Consent Mode v2 e Tag Manager.
Vídeos incorporados
Os vídeos incorporados do YouTube e do Vimeo aguardam o consentimento de marketing. No seu lugar, o visitante vê a miniatura do vídeo e um botão Aceitar cookies de marketing; um clique permite o marketing e carrega o vídeo. O widget Vídeo do próprio Elementor também está abrangido. Pode desativar o bloqueio de conteúdo incorporado no separador Bloqueio de scripts.
O widget de avaliações da Trustmary aguarda o consentimento para cookies analíticos, com um marcador de posição e um botão de aceitar, porque guarda um ID de visitante no navegador.
Bloquear por endereço
Para uma ferramenta que o plugin não reconhece, adicione uma regra no separador Bloqueio de scripts:
| Campo | O que introduzir |
|---|---|
| Endereço | Parte do endereço do script, por exemplo widget.example.com |
| Categoria | O consentimento de que o script precisa |
| Mostrar mensagem | Ativado para scripts que mostram conteúdo na página, como um widget |
Uma regra funciona onde quer que o script seja adicionado: através do WordPress, no HTML da página ou mais tarde por JavaScript. Uma regra também se sobrepõe à categoria integrada do mesmo endereço. Escolha Necessários (nunca bloqueados) para deixar um script carregar de imediato.
Plugins de cache e de otimização
O plugin diz ao WP Rocket, ao LiteSpeed Cache e ao Autoptimize para deixarem em paz os seus próprios scripts e os rastreadores retidos, pelo que “atrasar a execução do JavaScript” e a combinação de scripts não quebram o consentimento. Os conteúdos incorporados bloqueados são iguais para todos os visitantes, pelo que as páginas podem ser colocadas em cache sem problemas.
O que o bloqueio não cobre
Os pedidos que um script faz depois de ser permitido são da responsabilidade desse script. O rastreamento do lado do servidor (por exemplo, a Meta Conversions API ou o GTM do lado do servidor) nunca passa pelo navegador do visitante, pelo que um banner de consentimento não o pode bloquear: configure-os por si para respeitarem o consentimento.
Atualizado em 28 de outubro de 2026
Algo errado ou em falta? Diga-me no fórum de suporte. (abre num novo separador)