
Skriptu un iegultā satura bloķēšana
Kā spraudnis līdz piekrišanai aiztur izsekošanas skriptus, iegulto YouTube un Vimeo saturu un citus rīkus, tostarp tagus, ko pievieno Google Tag Manager.
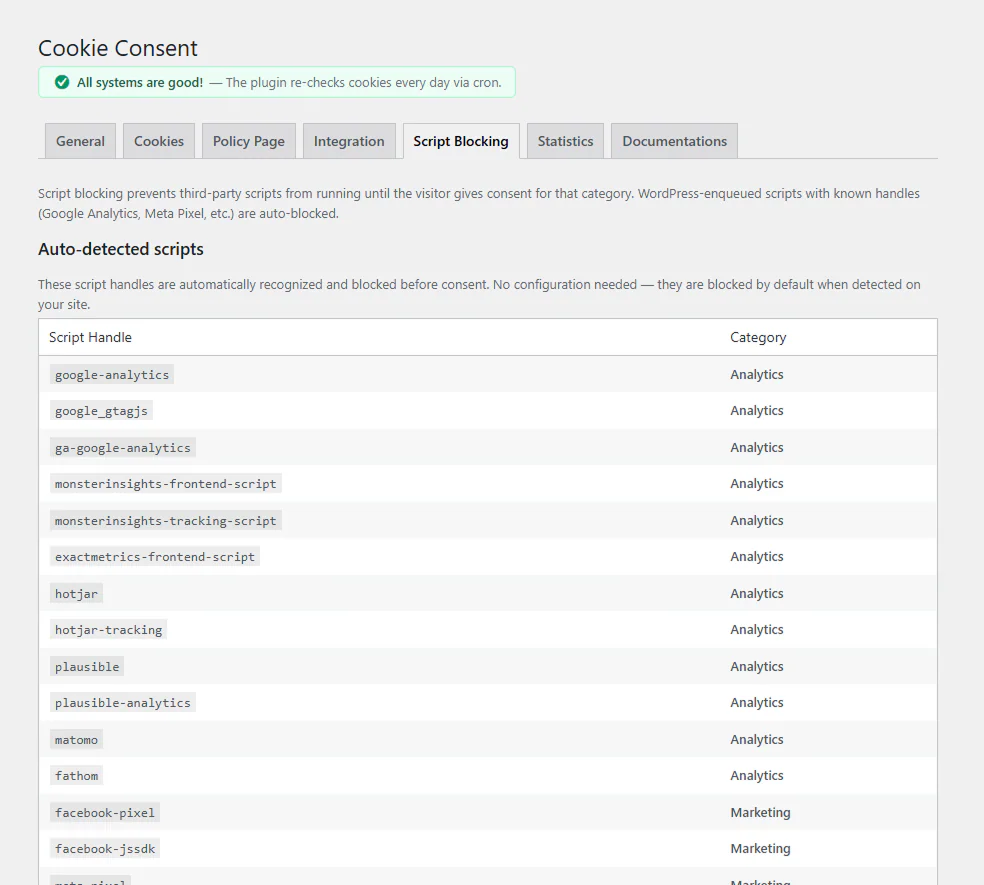
Bloķēšana ir vissvarīgākā sīkdatņu piekrišanas daļa: izsekotājs nedrīkst darboties vai iestatīt sīkdatnes, pirms apmeklētājs ir atļāvis tā kategoriju. Spraudnis to dara četros līmeņos.
Ar WordPress pievienotie skripti
Spraudņi pievieno savus skriptus ar WordPress starpniecību. Spraudnis atpazīst izplatītu rīku skriptus, piemēram, Google Site Kit, MonsterInsights, Hotjar, Plausible, Matomo, Meta Pixel un LinkedIn Insight, un aiztur katru no tiem, līdz tā kategorija ir atļauta.
Skripti lapas HTML
Tēmas, lapu veidotāji un „galvenes skriptu” spraudņi bieži ievieto izsekošanas kodu tieši lapā. Ja ir ieslēgta Pielāgotā koda bloķēšana (noklusējums), spraudnis nolasa gatavo lapu un aiztur katru skriptu, kas atbilst zināmam izsekotājam, neatkarīgi no tā, vai tas nāk no Elementor, Bricks, pielāgota HTML bloka vai koda fragmentu spraudņa.
Atpazīstamo rīku vidū ir Google Analytics un Google Tag Manager, Microsoft Clarity, Hotjar, Matomo, Plausible, Fathom, Cloudflare Web Analytics, Yandex Metrica, Segment, Meta Pixel, LinkedIn, TikTok, X (Twitter), Pinterest, Snapchat, Reddit, Microsoft Advertising, Criteo, Taboola, HubSpot, Klaviyo, Mailchimp, Trustpilot, Intercom, Crisp un Calendly.
Skripti, kas pievienoti pēc lapas ielādes
Tagu pārvaldnieki un ielādētāji pievieno skriptus ar JavaScript pēc lapas ielādes, kur tos nevar ieraudzīt neviena HTML pārbaude. Kopš versijas 1.8.10 neliels sargs lapas augšdaļā salīdzina katru šādi pievienoto skriptu ar to pašu izsekotāju sarakstu un jūsu pašu kārtulām un aiztur tos, kuru kategoriju apmeklētājs nav atļāvis. Kad apmeklētājs atļauj kategoriju, aizturētais skripts tiek palaists.
Tieši tas neļauj Meta Pixel, kas atrodas Google Tag Manager Custom HTML tagā, darboties tikai ar piekrišanu analītikai. Skatiet sadaļu Google Consent Mode v2 un Tag Manager.
Iegultie video
Iegultie YouTube un Vimeo video gaida piekrišanu mārketingam. To vietā apmeklētājs redz video sīktēlu un pogu Pieņemt mārketinga sīkdatnes; viens klikšķis atļauj mārketingu un ielādē video. Tiek aptverts arī paša Elementor logrīks „Video”. Iegultā satura bloķēšanu var izslēgt cilnē Skriptu bloķēšana.
Trustmary atsauksmju logrīks gaida piekrišanu analītikai, tā vietā rādot aizstājēju ar pieņemšanas pogu, jo tas pārlūkā saglabā apmeklētāja ID.
Bloķēt pēc adreses
Rīkam, ko spraudnis neatpazīst, pievienojiet kārtulu cilnē Skriptu bloķēšana:
| Lauks | Ko ievadīt |
|---|---|
| Adrese | Skripta adreses daļa, piemēram, widget.example.com |
| Kategorija | Piekrišana, kas nepieciešama skriptam |
| Rādīt ziņojumu | Ieslēgts skriptiem, kas lapā rāda saturu, piemēram, logrīkam |
Kārtula darbojas neatkarīgi no tā, kur skripts tiek pievienots: ar WordPress, lapas HTML vai vēlāk ar JavaScript. Kārtula arī aizstāj tās pašas adreses iebūvēto kategoriju. Izvēlieties Nepieciešamās (nekad nebloķētas), lai skripts ielādētos uzreiz.
Kešatmiņas un optimizācijas spraudņi
Spraudnis liek WP Rocket, LiteSpeed Cache un Autoptimize neaiztikt spraudņa skriptus un aizturētos izsekotājus, tāpēc „JavaScript aizkavēšana” un skriptu apvienošana nesabojā piekrišanu. Bloķētais iegultais saturs visiem apmeklētājiem ir vienāds, tāpēc lapas var droši kešot.
Ko bloķēšana neaptver
Par pieprasījumiem, ko skripts veic pēc tam, kad tas ir atļauts, atbild pats skripts. Servera puses izsekošana (piemēram, Meta Conversions API vai servera puses GTM) nekad neiet caur apmeklētāja pārlūku, tāpēc piekrišanas baneris to nevar bloķēt: konfigurējiet šādus rīkus paši, lai tie ievērotu piekrišanu.
Atjaunināts 2026. gada 28. oktobrī
Kaut kas nav pareizi vai trūkst? Pastāstiet man atbalsta forumā. (atveras jaunā cilnē)