
Blockering av skript och inbäddningar
Så håller tillägget tillbaka spårningsskript, YouTube- och Vimeo-inbäddningar och andra verktyg tills samtycke ges, även taggar som Google Tag Manager lägger till.
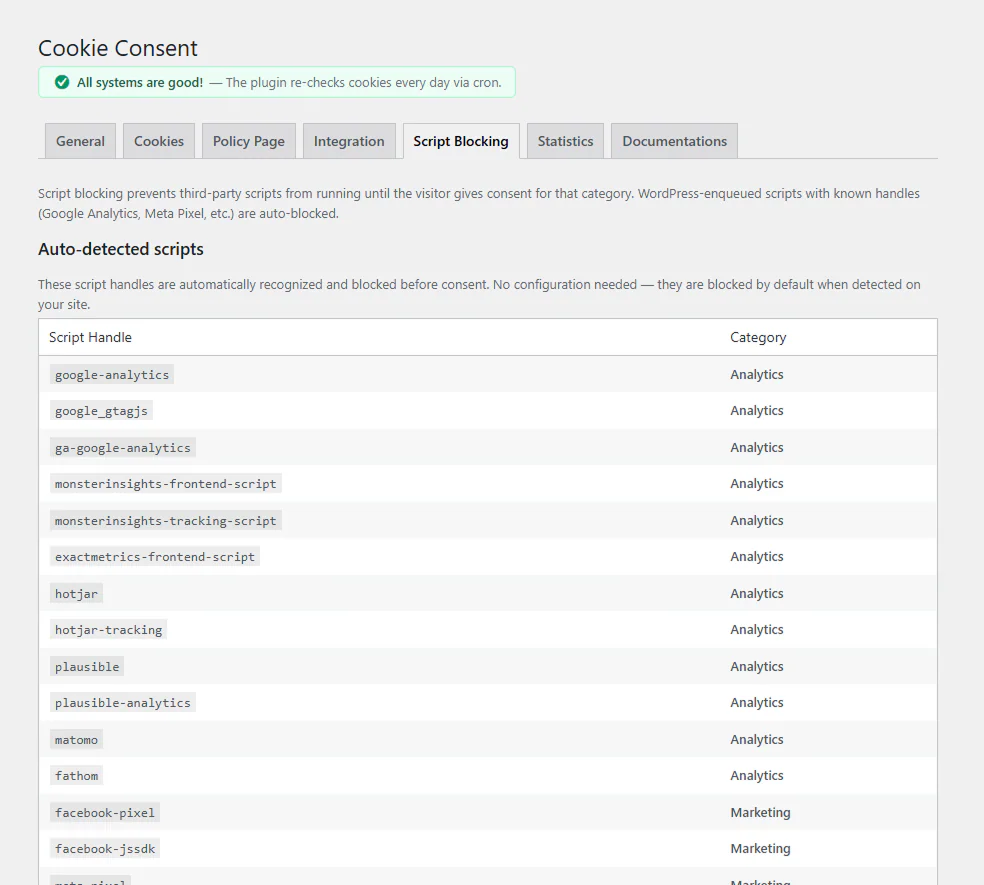
Blockering är den del av cookiesamtycke som betyder mest: en spårare får inte köras, eller sätta cookies, innan besökaren har tillåtit dess kategori. Tillägget gör det i fyra lager.
Skript som läggs till via WordPress
Tillägg lägger till sina skript via WordPress. Tillägget känner igen skripten från vanliga verktyg, till exempel Google Site Kit, MonsterInsights, Hotjar, Plausible, Matomo, Meta Pixel och LinkedIn Insight, och håller tillbaka vart och ett tills dess kategori har tillåtits.
Skript i sidans HTML
Teman, sidbyggare och tillägg för ”header scripts” skriver ofta ut spårningskod direkt i sidan. Med Blockering av anpassad kod på (standard) läser tillägget den färdiga sidan och håller tillbaka varje skript som matchar en känd spårare, oavsett om det kommer från Elementor, Bricks, ett Custom HTML-block eller ett tillägg för kodsnuttar.
Verktyg som känns igen är bland annat Google Analytics och Google Tag Manager, Microsoft Clarity, Hotjar, Matomo, Plausible, Fathom, Cloudflare Web Analytics, Yandex Metrica, Segment, Meta Pixel, LinkedIn, TikTok, X (Twitter), Pinterest, Snapchat, Reddit, Microsoft Advertising, Criteo, Taboola, HubSpot, Klaviyo, Mailchimp, Trustpilot, Intercom, Crisp och Calendly.
Skript som läggs till efter att sidan har laddats
Tagghanterare och laddare lägger till skript med JavaScript efter att sidan har laddats, där en genomläsning av HTML-koden inte kan upptäcka dem. Sedan version 1.8.10 kontrollerar en liten vakt högst upp på sidan varje skript som läggs till på det sättet mot samma lista över spårare och dina egna regler, och håller tillbaka de vars kategori besökaren inte har tillåtit. När besökaren tillåter kategorin körs det tillbakahållna skriptet.
Det är detta som hindrar en Meta Pixel i en Custom HTML-tagg i Google Tag Manager från att köras enbart på samtycke till analys. Se Google Consent Mode v2 och Tag Manager.
Inbäddade videor
Inbäddningar från YouTube och Vimeo väntar på samtycke till marknadsföring. I stället för videon ser besökaren miniatyrbilden och en knapp, Acceptera marknadsföringscookies; ett klick tillåter marknadsföring och laddar videon. Elementors egen Video-widget omfattas också. Du kan stänga av blockeringen av inbäddningar på fliken Skriptblockering.
Recensionswidgeten från Trustmary väntar på samtycke till analys, med en platshållare och en acceptknapp, eftersom den lagrar ett besökar-ID i webbläsaren.
Blockera efter adress
För ett verktyg som tillägget inte känner igen lägger du till en regel på fliken Skriptblockering:
| Fält | Vad du anger |
|---|---|
| Adress | En del av skriptets adress, till exempel widget.example.com |
| Kategori | Det samtycke som skriptet behöver |
| Visa meddelande | På för skript som visar innehåll på sidan, till exempel en widget |
En regel gäller var skriptet än läggs till: via WordPress, i sidans HTML eller senare med JavaScript. En regel åsidosätter också den inbyggda kategorin för samma adress. Välj Nödvändiga (blockeras aldrig) för att låta ett skript laddas direkt.
Tillägg för cachelagring och optimering
Tillägget säger åt WP Rocket, LiteSpeed Cache och Autoptimize att låta dess egna skript och de tillbakahållna spårarna vara, så att ”delay JavaScript” och sammanslagning av skript inte förstör samtyckesfunktionen. Blockerade inbäddningar är likadana för alla besökare, så det är säkert att cachelagra sidorna.
Vad blockeringen inte täcker
För de förfrågningar som ett skript gör efter att det har tillåtits svarar skriptet självt. Spårning på serversidan (till exempel Meta Conversions API eller GTM på serversidan) passerar aldrig besökarens webbläsare, så en samtyckesbanner kan inte blockera den: konfigurera sådan spårning så att den själv respekterar samtycke.
Uppdaterad 28 oktober 2026
Är något fel eller saknas något? Berätta för mig i supportforumet. (öppnas i en ny flik)